Per MSP, MSSP e team SOC

Una coda per ogni allarme, per ogni cliente.

Signum è una piattaforma di security operations. Gli allarmi di SIEM, EDR, firewall e sicurezza email arrivano in un unico posto, ogni cliente o business unit resta nel proprio tenant e i vostri analisti seguono ogni caso dal triage alla chiusura dell'incidente, fino al report mensile.

Un tenant per cliente Self-hosted SSO e accessi basati sui ruoli
Per chi è

Una piattaforma, due modi di usarla

Signum funziona allo stesso modo sia che difendiate la vostra azienda sia che seguiate decine di clienti. Cambia solo il numero di tenant che create.

MSP e MSSP

Molti clienti, una sola console

I vostri analisti lavorano in un'unica coda, mentre dati, utenti e integrazioni di ogni cliente restano separati.

  • Un tenant per cliente, con le proprie sorgenti, utenti e playbook.
  • Gli analisti vedono solo i loro clienti. Assegnate a ogni persona esattamente i tenant di cui si occupa.
  • Un PDF mensile per cliente con tempi di risposta, sorgenti principali e cronologia degli incidenti.
  • Accessi per i clienti, se volete, in sola lettura o come amministratore del tenant, con SSO per tenant.
Setup tipico: un tenant per cliente, analisti condivisi tra più tenant
Team SOC interni

Una coda per tutta l'organizzazione

Basta saltare tra le console dei vostri strumenti di sicurezza. Gestite ogni allarme, incidente e risposta da un unico posto.

  • Ogni strumento alimenta una sola coda, con gli avvisi correlati raggruppati in allarmi unificati.
  • Incidenti con uno storico: assegnazione, note, stato e tutto ciò che ha portato all'incidente.
  • Playbook così la risposta di routine si svolge sempre allo stesso modo.
  • Tenant per controllate o business unit, se ne avete. Un solo tenant se non ne avete.
Setup tipico: un tenant, oppure uno per business unit, SSO dal vostro identity provider
Funziona con gli strumenti che già usate
SIEM EDR e XDR NDR Monitoraggio di rete Perimetro e firewall Sicurezza email Feed di threat intelligence Identità e SSO Ticketing e ITSM Motori AI REST API e webhook
Il prodotto

Ecco con cosa lavorano i vostri analisti

Schermate di Signum con dati di esempio.

01

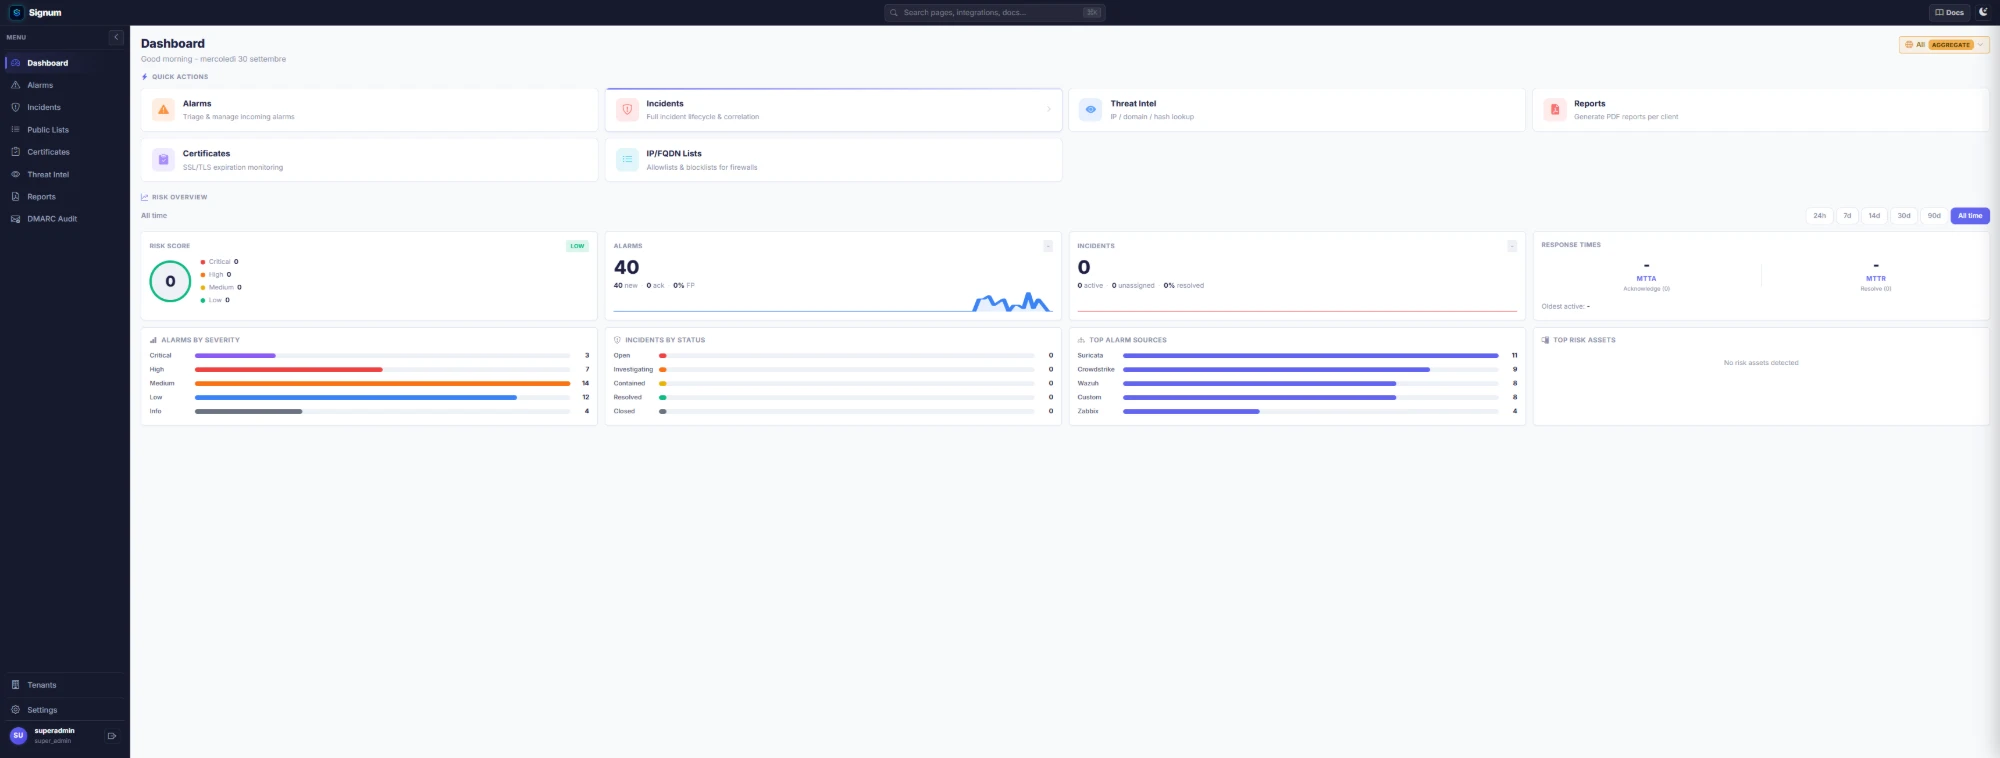
Lo stato del SOC in una sola vista

Risk score, numero di allarmi e incidenti, tempi di risposta e principali sorgenti di allarme per il periodo che scegliete, dalle ultime 24 ore a tutto lo storico.

Dashboard di Signum con risk score, allarmi, incidenti e tempi di risposta
02

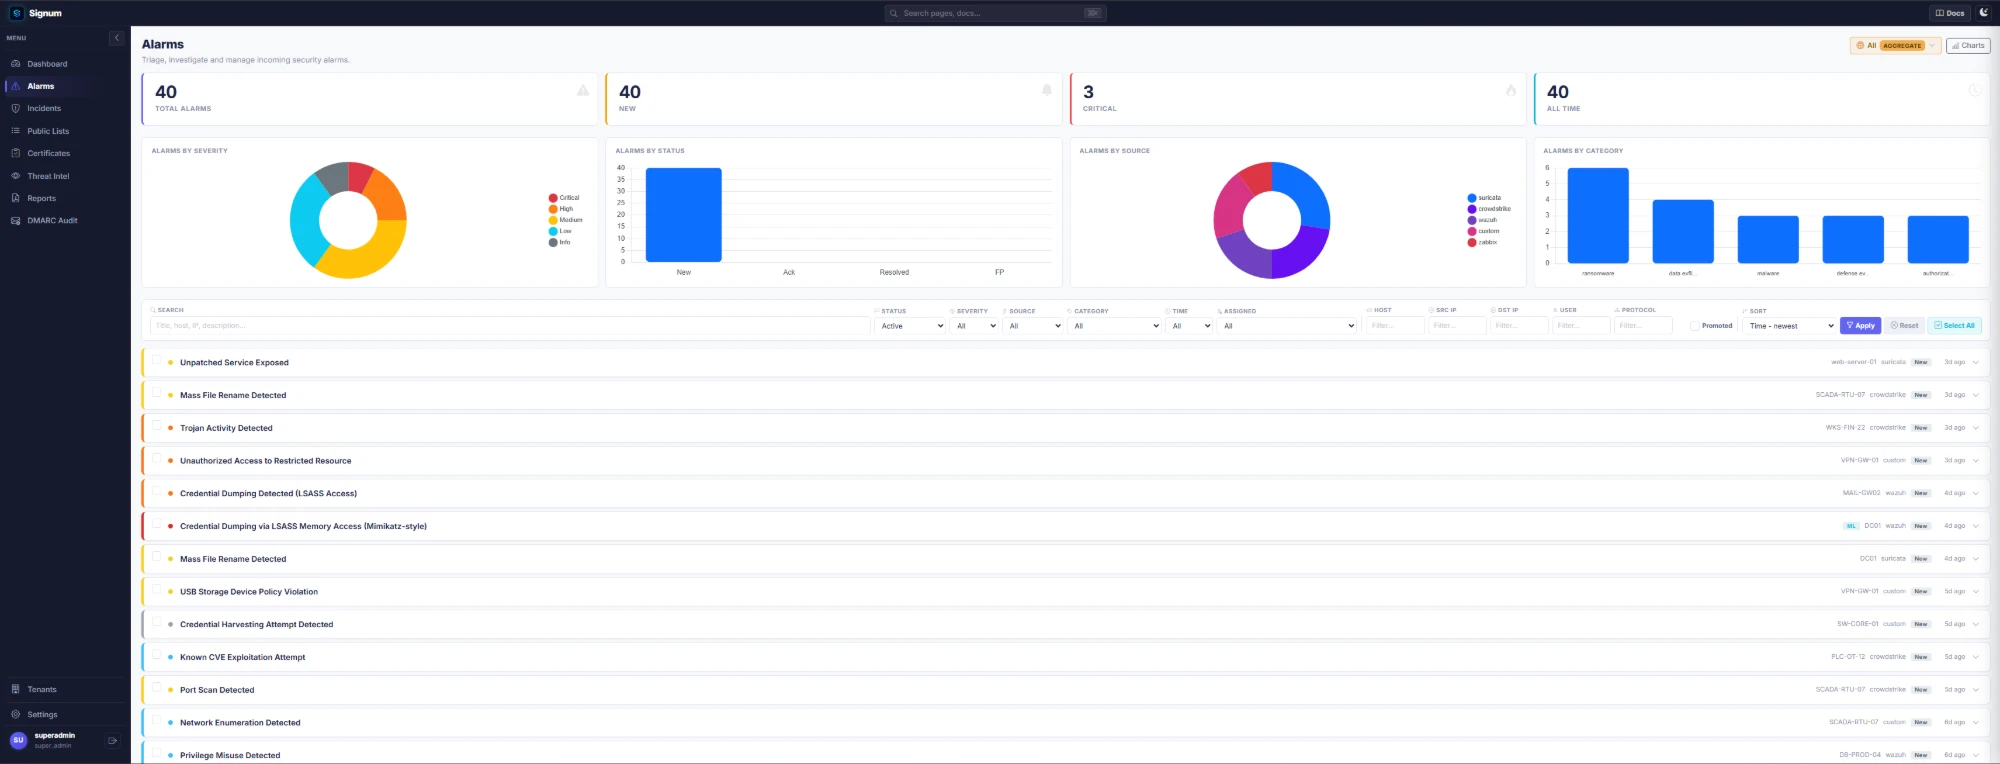
Una coda pensata per il triage

Filtrate per stato, severità, sorgente, categoria, host, IP o utente e ordinate come preferite. I grafici mostrano severità, stato, sorgente e categoria a colpo d'occhio.

Coda allarmi di Signum con grafici per severità, stato e sorgente
03

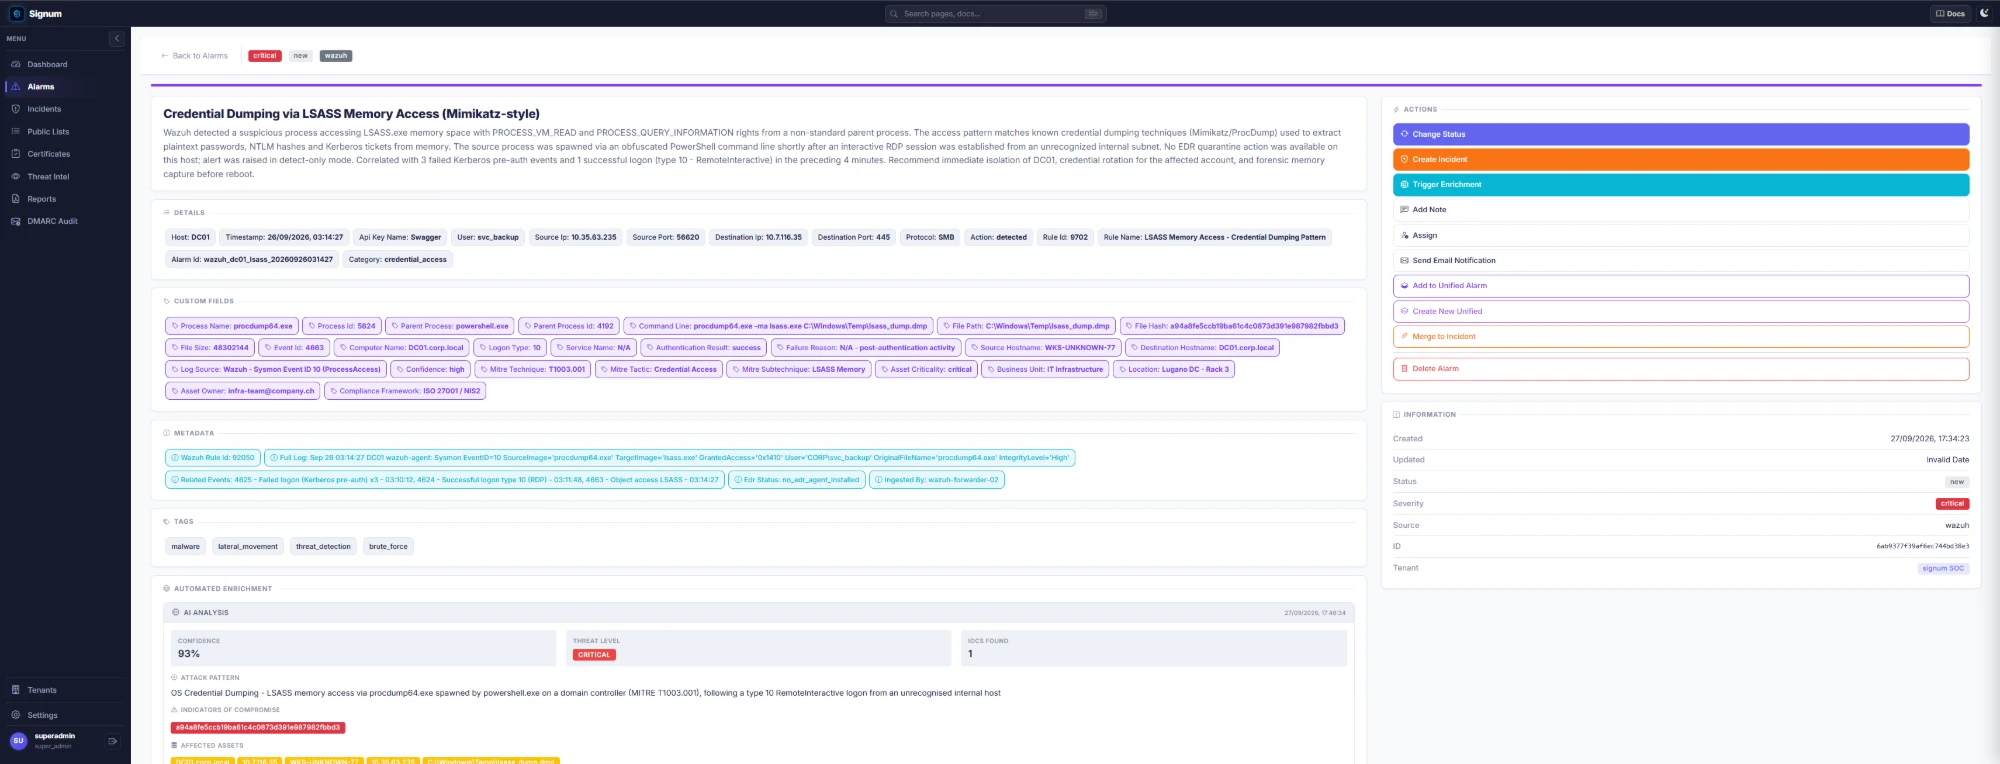
Tutto su un allarme in una sola pagina

Dettagli, campi personalizzati, metadati e tag dalla sorgente, con le azioni accanto: cambiare stato, creare un incidente, aggiungere una nota, assegnare o unire a un allarme unificato.

Pagina di dettaglio di un allarme in Signum con dettagli e campi personalizzati
04

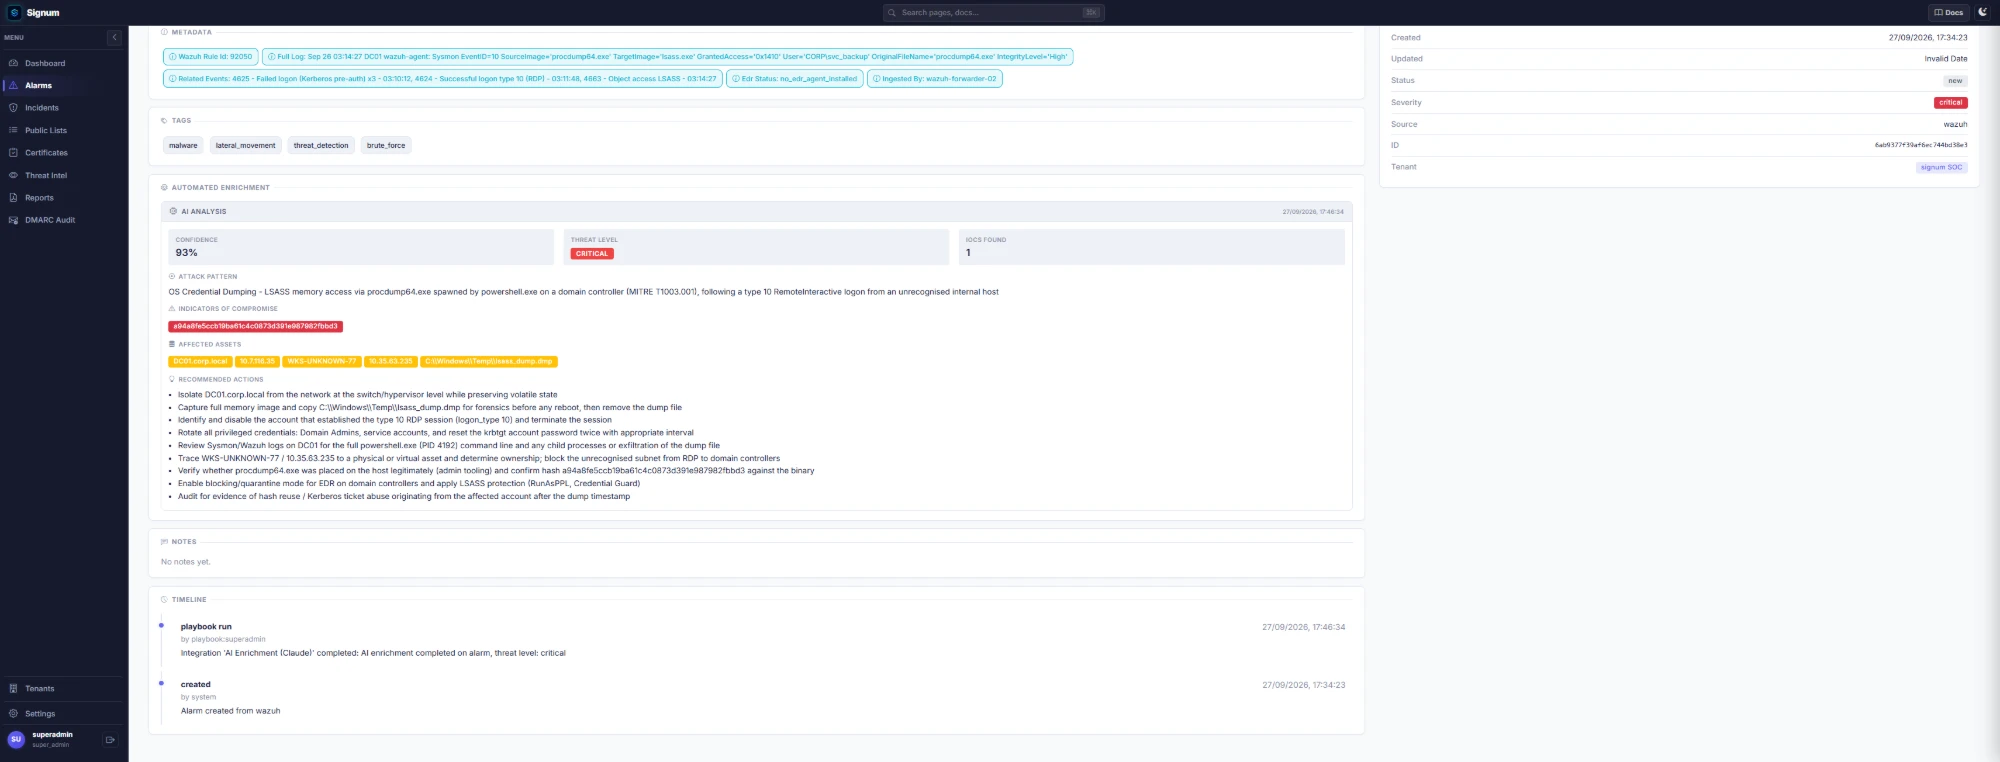
Un arricchimento che resta con il caso

Un'analisi con livello di minaccia, confidenza, indicatori, asset coinvolti e azioni consigliate, più una cronologia di tutto ciò che è successo all'allarme.

Analisi AI di Signum con indicatori e azioni consigliate
05

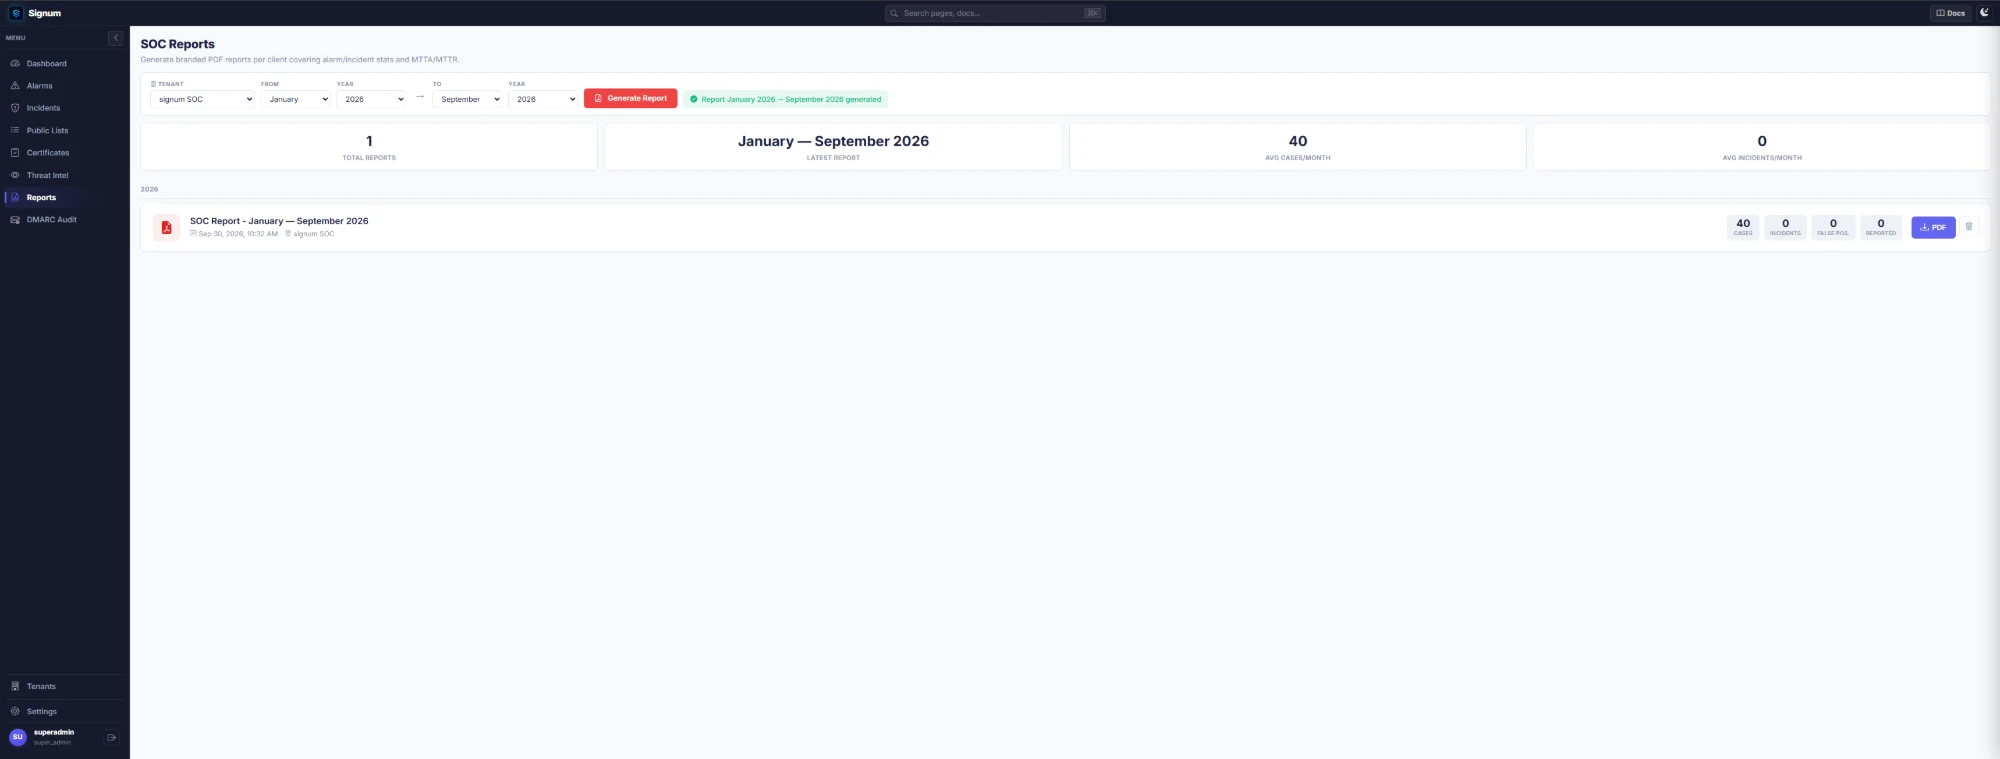
Report pronti da consegnare

Scegliete un tenant e un periodo e generate un PDF con il vostro marchio, con statistiche su allarmi e incidenti e MTTA/MTTR.

Generatore di report di Signum con un report PDF generato
Perché una piattaforma

Cosa cambia dal primo giorno

Senza SignumCon Signum
AllarmiOgni strumento e ogni cliente ha la sua console da controllareUna sola coda per ogni sorgente e ogni cliente
RumoreLo stesso evento compare cento volteGli avvisi correlati confluiscono in un unico allarme unificato
PassaggiLe note vivono in chat ed emailAssegnazione, stato e storico restano sul caso
RispostaPassaggi manuali diversi da analista ad analistaI playbook eseguono ogni volta gli stessi passaggi
ReportUn report mensile compilato a manoUn PDF per tenant con MTTA, MTTR e cronologie
AccessiAccessi condivisi, o uno strumento separato per clienteRuoli per utente, limitati ai tenant di competenza
La piattaforma

Dall'avviso grezzo all'incidente chiuso

Un unico flusso per l'intero ciclo di vita del SOC, pensato per team che seguono più organizzazioni contemporaneamente.

Triage su larga scala

Gli allarmi arrivano in un formato comune: le severità vengono mappate da qualunque formato invii la sorgente, i duplicati sono scartati in base all'ID dell'allarme e gli allarmi unificati riducono una tempesta di avvisi correlati a un solo elemento su cui agire.

Rispondere con il contesto

Promuovete un allarme a incidente e tutto il suo storico lo accompagna. L'arricchimento AI, opzionale, suggerisce un livello di minaccia ed estrae gli indicatori; i playbook scritti in Python eseguono la risposta.

Dimostrare il lavoro svolto

Dashboard che mostrano ciò che è davvero aperto, un audit trail completo e report PDF per tenant (MTTA e MTTR, sorgenti principali, cronologia degli incidenti) pronti per la revisione mensile.

Come funziona

Cinque passi, un unico filo

Ogni allarme segue lo stesso percorso e ogni passo viene registrato sul tenant a cui appartiene.

  1. 1

    Raccolta

    Le sorgenti inviano gli allarmi tramite REST API o webhook con una chiave legata al tenant. Le severità vengono normalizzate e i duplicati scartati.

  2. 2

    Raggruppamento

    Gli avvisi correlati confluiscono in un allarme unificato: cento eventi del firewall diventano una sola riga nella coda.

  3. 3

    Triage

    Gli analisti assegnano, commentano e verificano la reputazione di IP e domini senza uscire dall'allarme.

  4. 4

    Risposta

    Si passa a un incidente, si chiede un'analisi AI se serve e si esegue un playbook per contenere il problema.

  5. 5

    Chiusura e report

    Lo stato di chiusura torna alla piattaforma di origine e il mese si chiude con un report PDF per tenant.

Funzionalità

Cosa c'è dentro

Gli strumenti di tutti i giorni di un team operativo, in un'unica piattaforma self-hosted.

Allarmi unificati

Raggruppate gli avvisi correlati in un'unica entità con stato, note e cronologia condivisi: centinaia di avvisi, un solo triage.

Gestione degli incidenti

Flusso di stati, assegnazione, unione e promozione, concorrenza ottimistica. Nessun aggiornamento perso tra analisti.

Arricchimento AI

Analisi AI su allarmi e incidenti: livello di minaccia, estrazione degli IOC, incidenti simili, azioni successive.

Playbook SOAR

Automazioni Python scritte dal tenant, eseguite in container effimeri e con rete limitata: potenza senza rischi.

Sincronizzazione stato

Chiudete un incidente e Signum riporta lo stato sulla piattaforma di origine, ticket compresi.

Monitoraggio DMARC

Raccolta automatica dei report aggregati direttamente dalle vostre caselle, con analisi SPF/DKIM per tenant.

Certificati e liste IP

Monitoraggio delle scadenze TLS e liste allow/block pronte per i firewall, servite come feed di testo che i vostri apparati scaricano.

Threat intelligence

Reputazione di IP e domini con un clic tramite i provider configurati, con cache e rispetto dei limiti di richiesta.

La base per gli MSP

Molte organizzazioni, una piattaforma, nessun dato condiviso

La separazione tra tenant non è un filtro aggiunto sopra l'interfaccia. È applicata a livello di query in ogni lettura e scrittura e fallisce in modo sicuro: se il tenant è sconosciuto, non viene restituito nulla.

  • Sette ruoli, dal super admin al visualizzatore in sola lettura, con un controllo dei permessi su ogni endpoint.
  • Analisti su più tenant. Date a un analista esattamente le organizzazioni che segue e nient'altro.
  • SSO per tenant con qualsiasi provider OpenID Connect, firme dei token verificate e provisioning automatico sicuro.
  • Chiavi API legate al tenant. Una chiave di ingestione è vincolata alla sua organizzazione e non può andare oltre.
Arricchimento AI opzionale

Un secondo parere, quando lo chiedete

Su qualsiasi allarme, gruppo unificato o incidente un analista può richiedere un'analisi. Signum invia il contesto del caso all'integrazione AI che avete configurato e salva la risposta strutturata accanto al caso. Nulla parte in automatico e nulla viene chiuso al posto vostro.

  • Risposta strutturata con livello di minaccia, confidenza, schema di attacco, indicatori, asset coinvolti e azioni suggerite.
  • Resta con il caso. L'analisi segue l'allarme quando viene promosso a incidente.
  • Trattata come input non fidato. L'output viene validato e mostrato con escaping, mai eseguito.
Sicurezza fin dalla progettazione

Allo standard che chiederemmo a qualsiasi fornitore

Uno strumento di sicurezza ha una posizione privilegiata, quindi deve essere la cosa più difficile da abusare in rete. Questi comportamenti sono coperti da una suite di test automatici.

Identità e accessi

  • API deny-by-default. Ogni endpoint richiede un'identità verificata.
  • Autenticazione rafforzata. bcrypt, cookie httpOnly, blocco anti brute-force, revoca immediata delle sessioni.
  • Token verificati e chiavi limitate. I token OIDC sono verificati; le chiavi API sono legate a un solo tenant.

Dati e tenant

  • Isolamento a livello di query. Applicato a ogni lettura e scrittura, e fallisce in modo sicuro.
  • I dati restano da voi. Self-hosted, nella vostra infrastruttura.
  • Audit trail per tenant. Accessi, modifiche e variazioni delle liste, visibili solo a chi può leggerli.

Esecuzione e rete

  • Playbook in sandbox. Container usa e getta, non-root, con filesystem in sola lettura, nessuna capability e rete isolata.
  • Traffico in uscita protetto da SSRF. Le richieste in uscita costruite da input utente vengono prima risolte e verificate.
  • L'output AI non è fidato. Validato, mostrato con escaping, mai eseguito.

Applicazione web

  • CSP rigorosa. Nessuno script inline e nessun unsafe-inline: il markup iniettato non ha nulla da eseguire.
  • Verificato da test. Questi comportamenti sono coperti da una suite di test automatici.
Installazione

Gira dalla vostra parte del firewall

Signum è self-hosted. Allarmi, incidenti, report e credenziali restano nella vostra infrastruttura e le uniche connessioni in uscita sono quelle che configurate voi.

  • I dati sono vostri. Vivono sui vostri server, con le vostre regole di backup e conservazione.
  • Scegliete voi le integrazioni. AI, threat intelligence e identity provider sono tutti opzionali e configurati da voi.
  • Lo collegate a modo vostro. Feed per i firewall, una REST API per tutto il resto.
Specifiche

Signum in sintesi

Installazione
Self-hosted, nella vostra infrastruttura.
Tenant
Multi-tenant. L'isolamento è applicato a livello di query a ogni lettura e scrittura e fallisce in modo sicuro.
Identità
SSO OpenID Connect per tenant, più account locali con hashing bcrypt, blocco anti brute-force e revoca immediata delle sessioni.
Controllo accessi
Sette ruoli, dal super admin al visualizzatore in sola lettura, con un controllo dei permessi su ogni endpoint. Agli analisti si possono assegnare più tenant.
Ingestione
REST API e webhook con chiavi legate al tenant. Normalizzazione della severità e deduplica per ID allarme.
Sorgenti
SIEM, EDR e XDR, NDR, monitoraggio di rete, perimetro e firewall, sicurezza email, feed di threat intelligence, identità, ticketing e ITSM.
Automazione
Playbook Python scritti dal tenant, in container effimeri non-root con rete limitata.
Arricchimento AI
Opzionale e su richiesta, tramite l'integrazione AI che configurate. L'output è validato e mai eseguito.
Reporting
PDF con il vostro marchio per tenant e periodo, con statistiche su allarmi e incidenti, MTTA e MTTR.
Monitoraggio
Report aggregati DMARC, scadenza dei certificati TLS, liste IP allow e block servite come feed di testo.
Audit
Audit trail per tenant di accessi, modifiche e variazioni delle liste.
Domande

Le domande più frequenti

Manca qualcosa? Scrivete a [email protected] e vi risponderemo direttamente.

Siamo un MSP. Come gestiamo molti clienti?

Create un tenant per cliente. Ogni tenant ha i propri allarmi, utenti, integrazioni, playbook e report, e ai vostri analisti vengono assegnati solo i tenant di cui si occupano. Una persona può lavorare su tutti da un'unica coda.

I nostri clienti possono accedere e vedere i propri dati?

Sì, se lo desiderate. Date al personale del cliente un ruolo di sola lettura o di amministratore del tenant e vedrà solo la propria organizzazione. Il single sign-on si configura per tenant.

Siamo una sola azienda. Signum ci serve comunque?

Sì. Con un solo tenant avete la stessa coda, gli stessi incidenti, playbook e report. Se in seguito aggiungete controllate o business unit, diventano tenant a sé.

Signum sostituisce il nostro SIEM o EDR?

No. Quegli strumenti continuano a rilevare. Signum riceve ciò che segnalano e dà ai vostri analisti un unico posto per fare triage, escalation e report.

È disponibile solo self-hosted?

Sì. Signum viene installato nella vostra infrastruttura, così dati degli allarmi e credenziali non escono mai dal vostro controllo. Contattateci per valutare dimensionamento e requisiti del vostro ambiente.

Dobbiamo usare le funzioni AI?

No. L'arricchimento è opzionale, parte solo quando un analista lo richiede e usa l'integrazione AI che configurate. Senza, il resto della piattaforma funziona esattamente allo stesso modo.

Come vengono separati i tenant?

Ogni query è limitata al tenant, in lettura e in scrittura, e le richieste senza un tenant risolto non restituiscono nulla. Le chiavi API sono legate a una sola organizzazione e gli analisti vedono solo i tenant che sono stati loro assegnati.

Cosa può fare un playbook?

I playbook sono script Python scritti per tenant. Ogni esecuzione avviene in un container di breve durata, non-root, con filesystem in sola lettura e rete limitata, così uno script difettoso non può raggiungere il resto dei vostri sistemi.

Quali opzioni di single sign-on sono supportate?

Qualsiasi identity provider OpenID Connect, configurato per tenant. Le firme dei token sono verificate e gli utenti possono essere creati automaticamente al primo accesso.

Come si comincia?

Richiedete una demo. Vi mostriamo Signum con il vostro tipo di sorgenti e la vostra struttura di tenant, e da lì concordiamo i passi successivi.

Provatelo con il vostro setup

Una demo è una sessione di lavoro, non una presentazione: guardiamo le vostre sorgenti, la struttura dei tenant e i playbook che vorreste per primi.

[email protected]