- Betrieb
- Selbst gehostet, in Ihrer eigenen Infrastruktur.
- Mandantenfähigkeit
- Mandantenfähig. Die Isolation wird auf Abfrageebene bei jedem Lesen und Schreiben durchgesetzt und schlägt sicher fehl.
- Identität
- OpenID-Connect-SSO pro Mandant, dazu lokale Konten mit bcrypt-Hashing, Brute-Force-Sperre und sofortigem Sitzungsentzug.
- Zugriffskontrolle
- Sieben Rollen, vom Super-Admin bis zum reinen Leser, mit einer Berechtigungsprüfung an jedem Endpunkt. Analysten können mehrere Mandanten erhalten.
- Datenerfassung
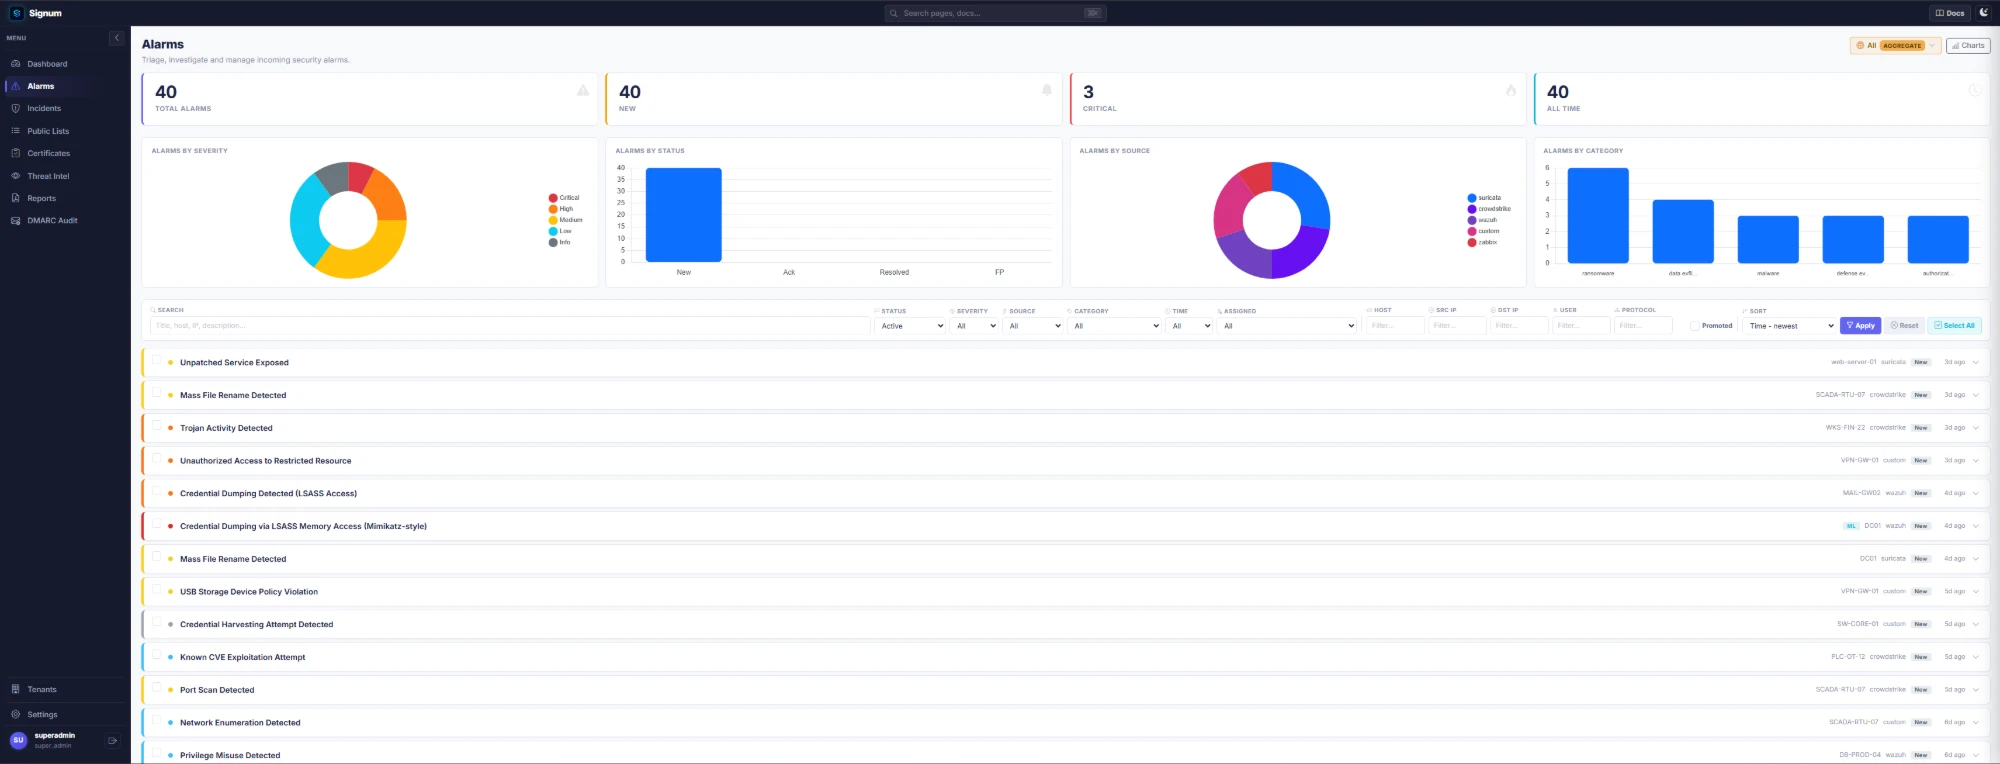
- REST-API und Webhooks mit mandantengebundenen Schlüsseln. Normalisierung des Schweregrads und Deduplizierung nach Alarm-ID.
- Quellen
- SIEM, EDR und XDR, NDR, Netzwerkmonitoring, Perimeter und Firewalls, E-Mail-Security, Threat-Intelligence-Feeds, Identität, Ticketing und ITSM.
- Automatisierung
- Vom Mandanten geschriebene Python-Playbooks in kurzlebigen Containern ohne Root mit eingeschränktem Netzwerk.
- KI-Anreicherung
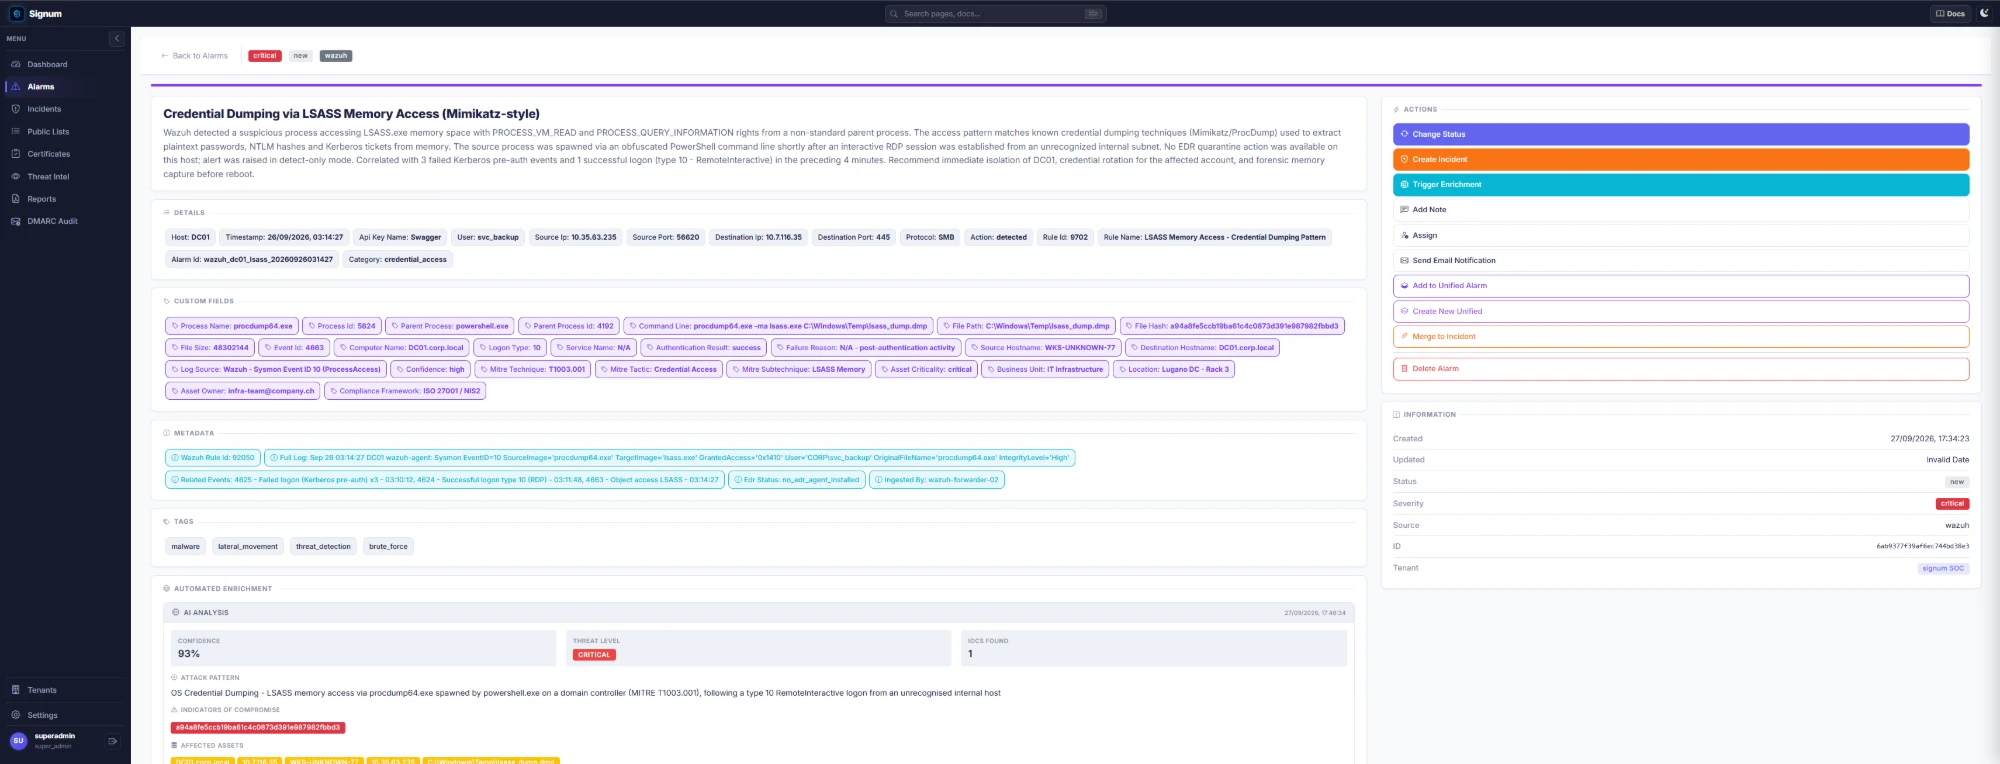
- Optional und auf Anfrage, über die von Ihnen konfigurierte KI-Integration. Die Ausgabe wird validiert und nie ausgeführt.
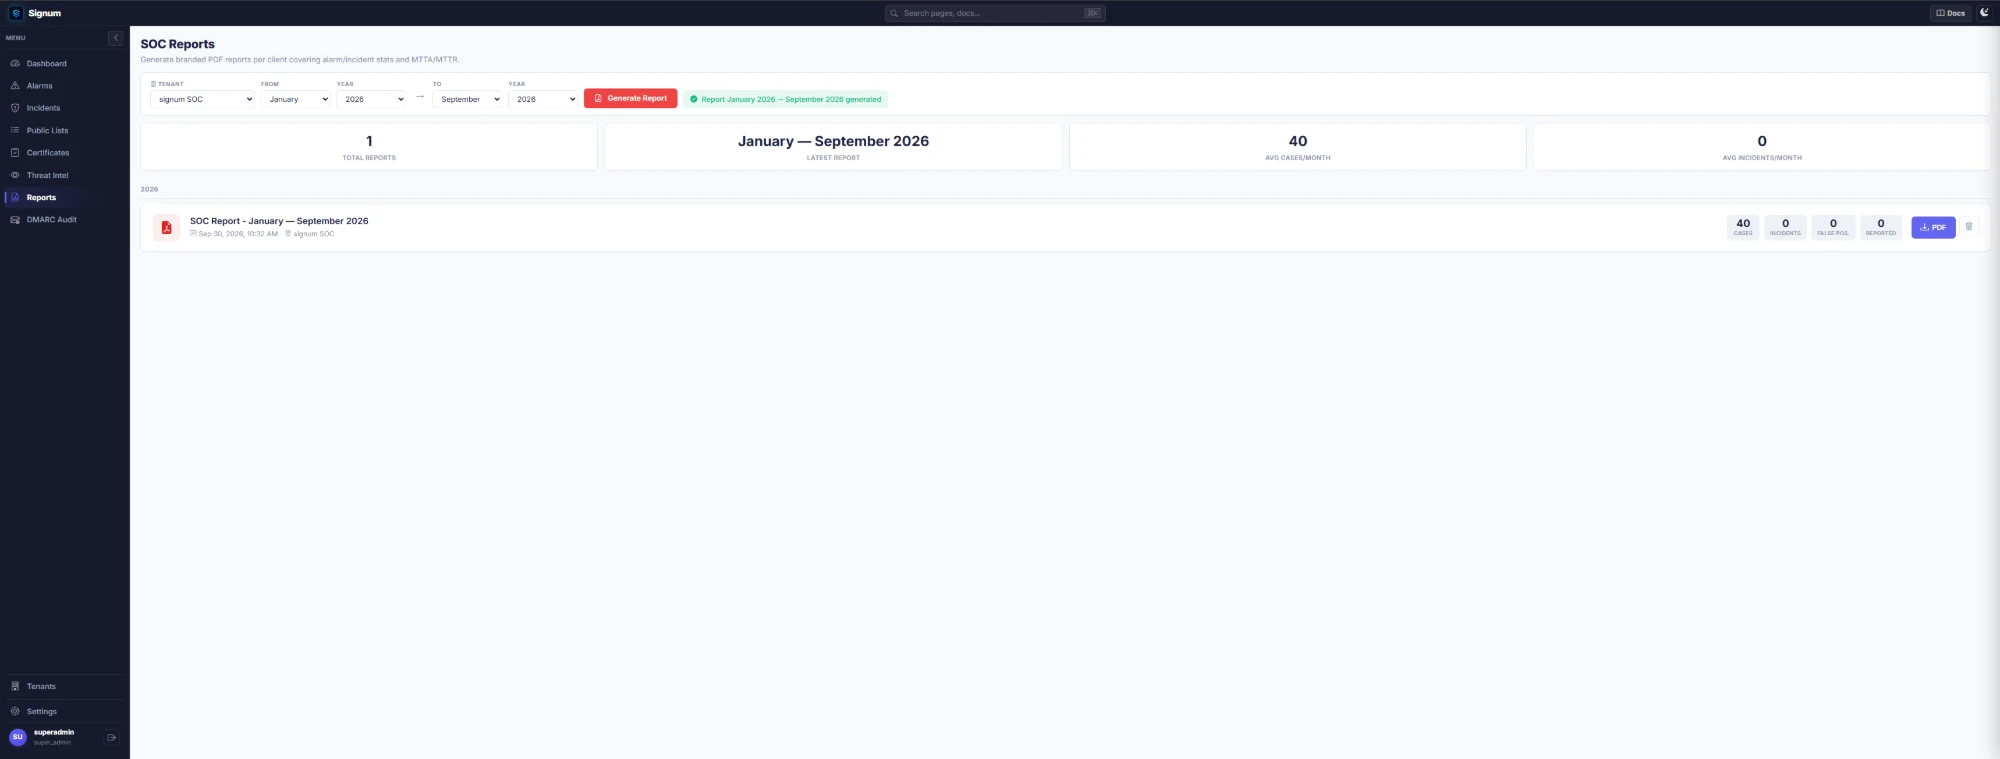
- Reporting
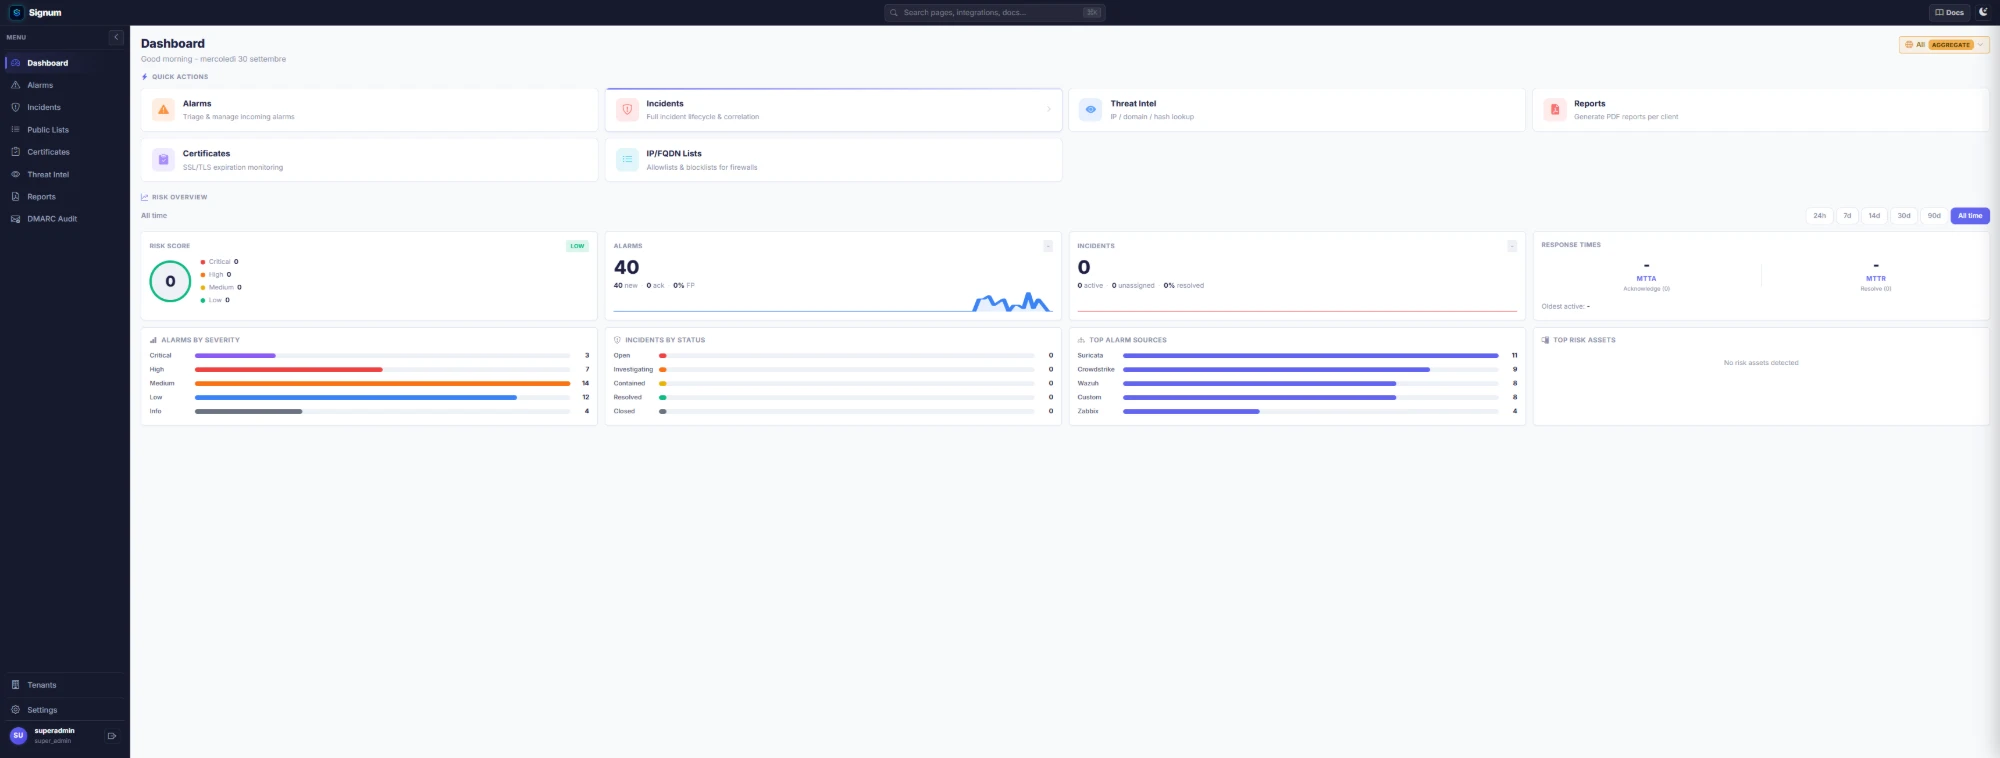
- PDF im eigenen Erscheinungsbild pro Mandant und Zeitraum mit Alarm- und Incident-Statistiken, MTTA und MTTR.
- Monitoring
- DMARC-Aggregatberichte, Ablauf von TLS-Zertifikaten, Allow- und Block-IP-Listen als Klartext-Feeds.
- Audit
- Audit-Trail pro Mandant für Anmeldungen, Änderungen und Listenbearbeitungen.